So laufen meine Apps
Drei eigene Apps, ein kleiner Server, klare Regeln. Hier steht, wie Arbeitseule, heyAppa und mein App-Leitstand betrieben werden und warum ich es so gebaut habe.
Ein System, acht Wege
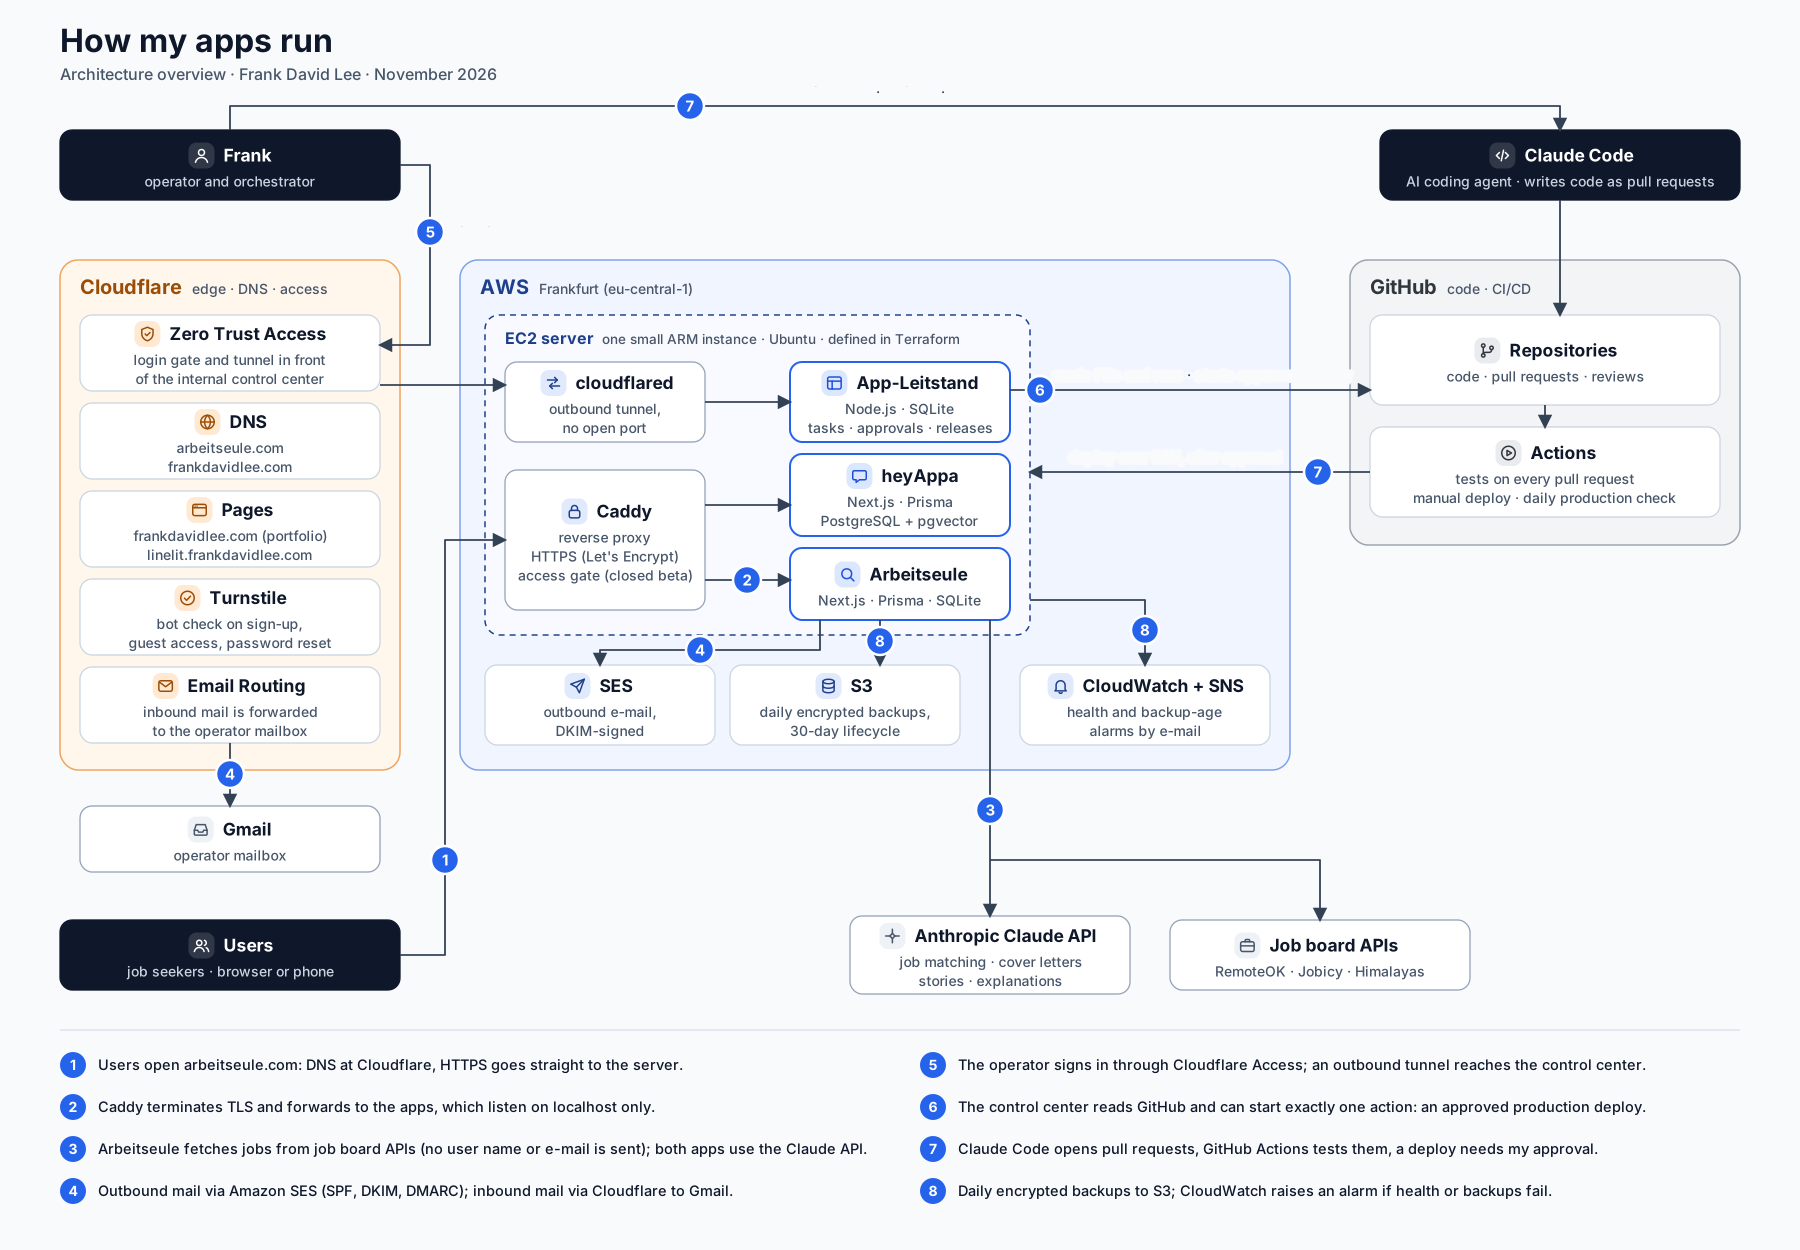
Nutzer erreichen die Apps über HTTPS auf einem kleinen AWS-Server. Cloudflare sichert die Zugänge, GitHub testet den Code und liefert ihn aus, Sicherungen und Alarme laufen von selbst. Wähle eine Zahl und folge einem Weg.
Ein Nutzer öffnet arbeitseule.com.
Cloudflare sagt dem Browser, wo der Server steht. Die Verbindung selbst geht verschlüsselt direkt zum Server.
UsersDNSCaddy
Caddy nimmt die Anfrage an.
Caddy kümmert sich um das HTTPS-Zertifikat und reicht die Anfrage an die richtige App weiter. Die Apps selbst sind von außen nicht erreichbar.
CaddyArbeitseuleCaddyheyAppa
Die Apps holen Stellen und nutzen KI.
Arbeitseule holt Stellen über die Schnittstellen von Jobbörsen; dorthin geht nie ein Name oder eine E-Mail-Adresse. Bewertung und Anschreiben laufen über die Claude-API. heyAppa nutzt dieselbe API für Geschichten und Erklärungen, begrenzt durch ein Tagesbudget.
ArbeitseuleJob board APIsArbeitseuleClaude APIheyAppaClaude API
E-Mails gehen über getrennte Wege.
Ausgehende Mails verschickt Amazon SES, abgesichert mit SPF, DKIM und DMARC. Eingehende Mails nimmt Cloudflare an und leitet sie weiter.
ArbeitseuleSESEmail RoutingGmail
Der Leitstand hat keinen offenen Port.
Ich melde mich über Cloudflare Access an. Ein Tunnel, den der Server selbst aufbaut, stellt die Verbindung her.
FrankZero Trust AccesscloudflaredApp-Leitstand
Der Leitstand liest GitHub.
Er sieht Pull Requests und Testläufe, nur lesend. Schreiben darf er genau eine Sache: ein Deployment starten, das ich für einen bestimmten Stand freigegeben habe.
App-LeitstandGitHub
Neuer Code kommt als Pull Request.
Ich beschreibe, was gebaut werden soll. Claude Code setzt es um, GitHub Actions testet, und ausgeliefert wird erst nach meiner Freigabe.
FrankClaude CodeRepositoriesActionsEC2 server
Sicherungen und Alarme laufen von selbst.
Jede Nacht geht eine verschlüsselte Sicherung nach Amazon S3. Antwortet die App nicht oder fehlt eine Sicherung, bekomme ich eine Mail.
EC2 serverS3EC2 serverCloudWatch + SNS
- Apps auf einem kleinen Server
- 3
- offene Ports für den Leitstand
- 0
- geprobte Wiederherstellung aus der Sicherung
- 14 s
- Alarme: Erreichbarkeit und Alter der Sicherung
- 2
Stand: 10. November 2026
Die Bausteine
AWS, Frankfurt
- EC2: ein kleiner ARM-Server für alle drei Apps, in Terraform beschrieben
- Caddy als Reverse Proxy mit automatischem HTTPS
- S3 für tägliche, verschlüsselte Sicherungen
- CloudWatch und SNS für zwei Alarme
- SES für den Mailversand
Cloudflare
- DNS für beide Domains
- Turnstile als Bot-Schutz ohne Tracking
- Email Routing für eingehende Mails
- Zero Trust Access und Tunnel vor dem Leitstand
- Pages für diese Website und Linelit
GitHub
- Repositories mit einem Pull Request je Aufgabe
- Actions: Tests je Pull Request
- Deployment nur per Knopf mit Bestätigung
- tägliche Prüfung der Produktion
KI
- Claude-API in zwei Stufen: ein günstiges Modell für Bewertung und kurze Erklärungen, ein stärkeres für Texte
- Harte Grenzen: Kostenrahmen in Arbeitseule, Tagesgrenze für Aufrufe in heyAppa
- Embeddings rechnet heyAppa auf dem eigenen Server, gesucht wird in PostgreSQL (pgvector)
- Claude Code als Programmier-Assistent; über MCP liest Claude Aufgaben direkt aus dem Leitstand
Worauf ich achte
Freigabe vor Produktion
Nichts geht ohne Freigabe in Produktion. Jede Freigabe hängt an genau einem Stand des Codes.
Sicherheit in Schichten
Die Apps hören nur auf den Server selbst, und der Leitstand ist im Internet nicht sichtbar.
Erst sichern, dann ausliefern
Vor jedem Deployment wird gesichert, und der vorherige Stand bleibt für den Rückweg liegen.
Datenschutz von Anfang an
Server in der EU, Verträge zur Auftragsverarbeitung, keine Cookies für Tracking.
Geheimnisse nie im Code
Geheimnisse liegen nur auf dem Server und im Passwortmanager, nie im Code und nie in einer KI-Sitzung.
Kosten klein und sichtbar
Ein Server, kostenlose Tarife wo möglich, ein Kostenalarm.
Bewusste Abwägungen
Ein Server statt vieler
Für die jetzige Nutzerzahl reicht ein Server, und er hält Aufwand und Kosten klein. Er ist ein einzelner Ausfallpunkt. Deshalb gibt es tägliche Sicherungen, eine geprobte Wiederherstellung und Alarme.
SQLite, wo es reicht – PostgreSQL, wo es nötig ist
Arbeitseule und der Leitstand nutzen SQLite: eine Datei, einfach zu sichern und für wenige gleichzeitige Nutzer sehr schnell. heyAppa braucht Vektorsuche und läuft deshalb mit PostgreSQL und pgvector.
Der nächste Schritt bei Wachstum
Datenbank als eigener Dienst, ein zweiter Server hinter einem Load Balancer und eine Testumgebung vor der Produktion. Der Server steht schon in Terraform; Sicherungen, Alarme und Mailversand sind bisher mit dokumentierten Skripten eingerichtet und ziehen dorthin um.
Was in jeder App läuft
-
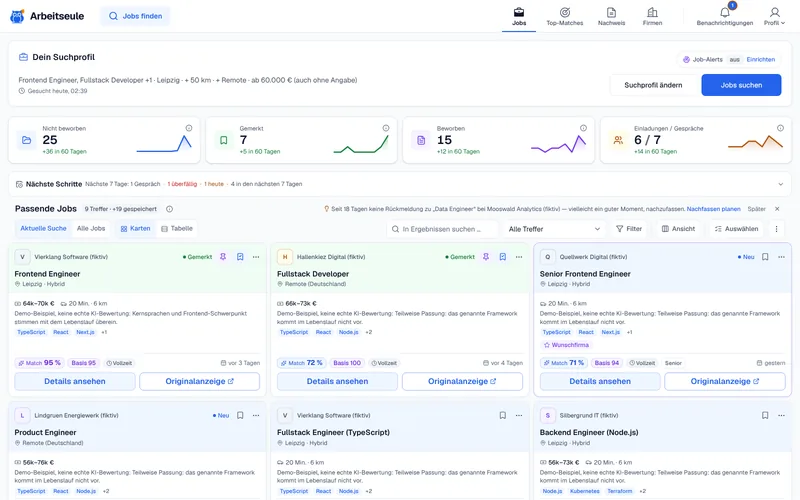
Arbeitseule
- Next.js, Prisma und SQLite – eine Datei als Datenbank
- Claude-API in zwei Stufen: ein günstiges Modell bewertet, ein stärkeres schreibt, unter einem Kostenrahmen
- Nächtliche Sicherung nach S3, Wiederherstellung in 14 Sekunden geprobt
- Auslieferung über GitHub Actions, nur nach meiner Freigabe
-
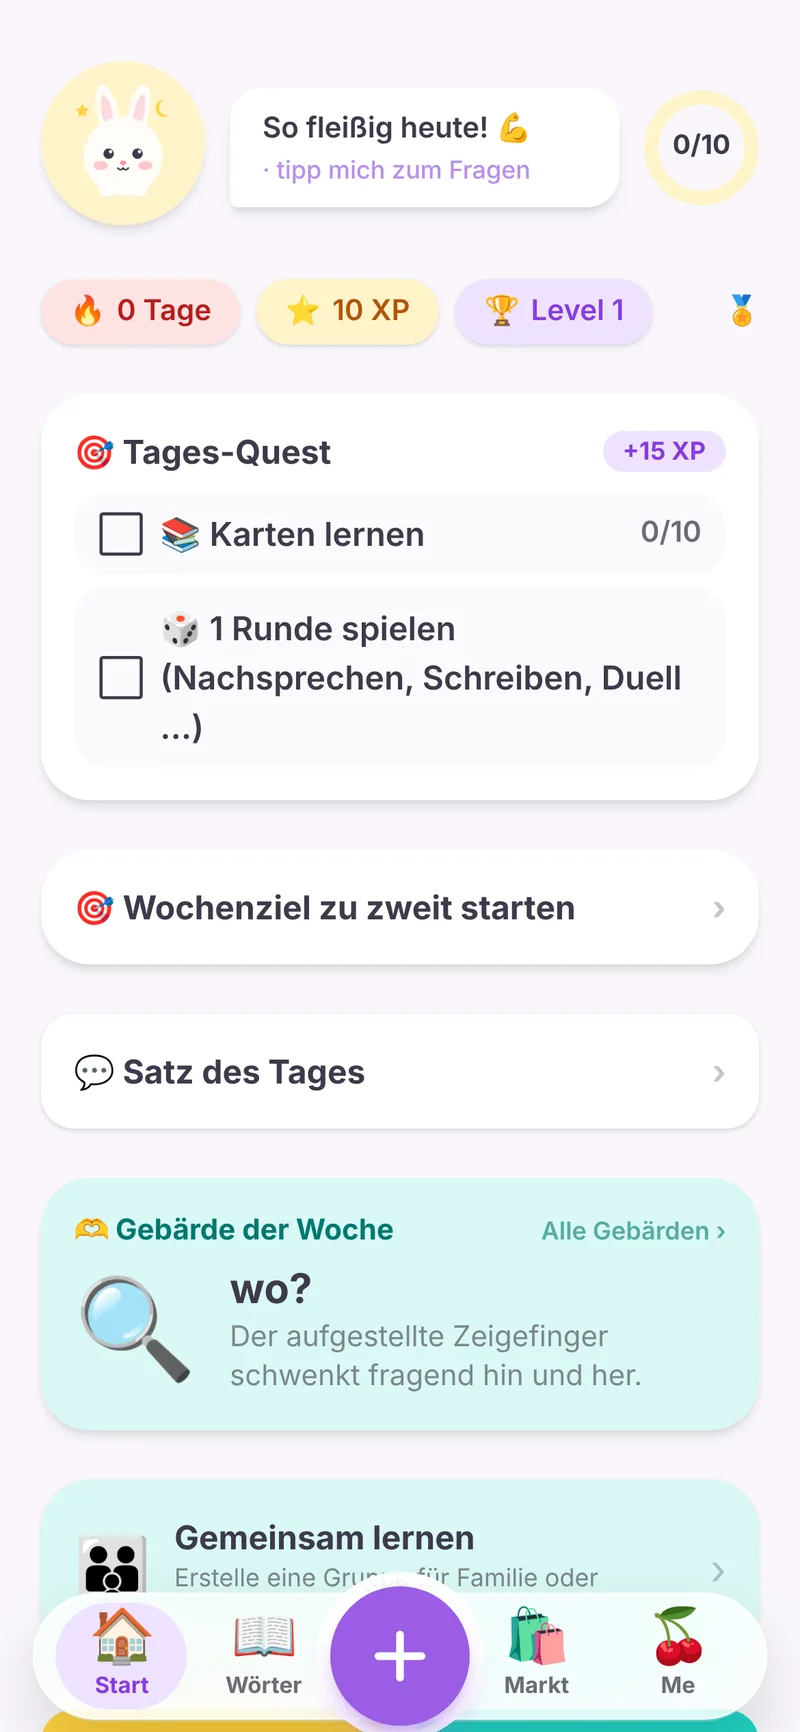
heyAppa
- Next.js, Prisma und PostgreSQL mit pgvector im Container
- Text-Embeddings rechnet der Server selbst; die Ähnlichkeitssuche läuft in der Datenbank
- Claude-API in zwei Stufen mit Tagesgrenze für Aufrufe und Aus-Schalter
- Nächtlicher Datenbank-Dump und Sprachaufnahmen nach S3; Push-Erinnerungen über einen Timer
-
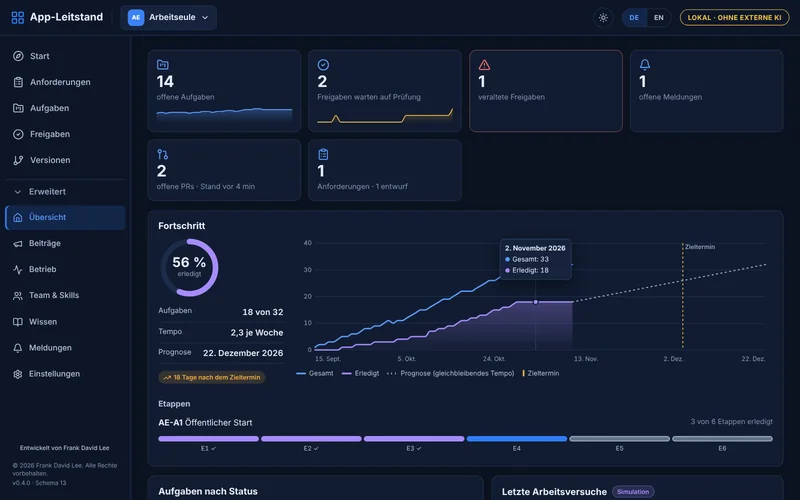
App-Leitstand
- React, Node.js und SQLite
- Liest GitHub nur; die einzige schreibende Aktion ist ein freigegebenes Deployment
- Kein offener Port: Cloudflare Access davor, und die App prüft das Anmelde-Token selbst
- MCP-Server, damit Claude Aufgaben lesen und Ergebnisse melden kann


Lass uns sprechen.
Am schnellsten erreichst du mich per E-Mail oder über LinkedIn.
Offen für Rollen als AI Engineer, Agentic AI Engineer, Product AI Engineer oder Senior Fullstack Developer. Ich lebe in Hamburg, arbeite gern remote und ziehe für die passende Stelle um.